
Seguro
Para redes con equipos delicados: un dispositivo cada vez.
- 20paquetes/s por dispositivo
- 2peticiones web/s por dispositivo
- 1conexiones simultáneas por dispositivo
Plataforma de gestión de vulnerabilidades
Visibilidad completa de redes, servidores y equipos. Prioridades basadas en la explotación real. Correcciones concretas, medibles y documentadas. Todo desplegado en tu infraestructura.
Solicita una demoDescubre la plataforma
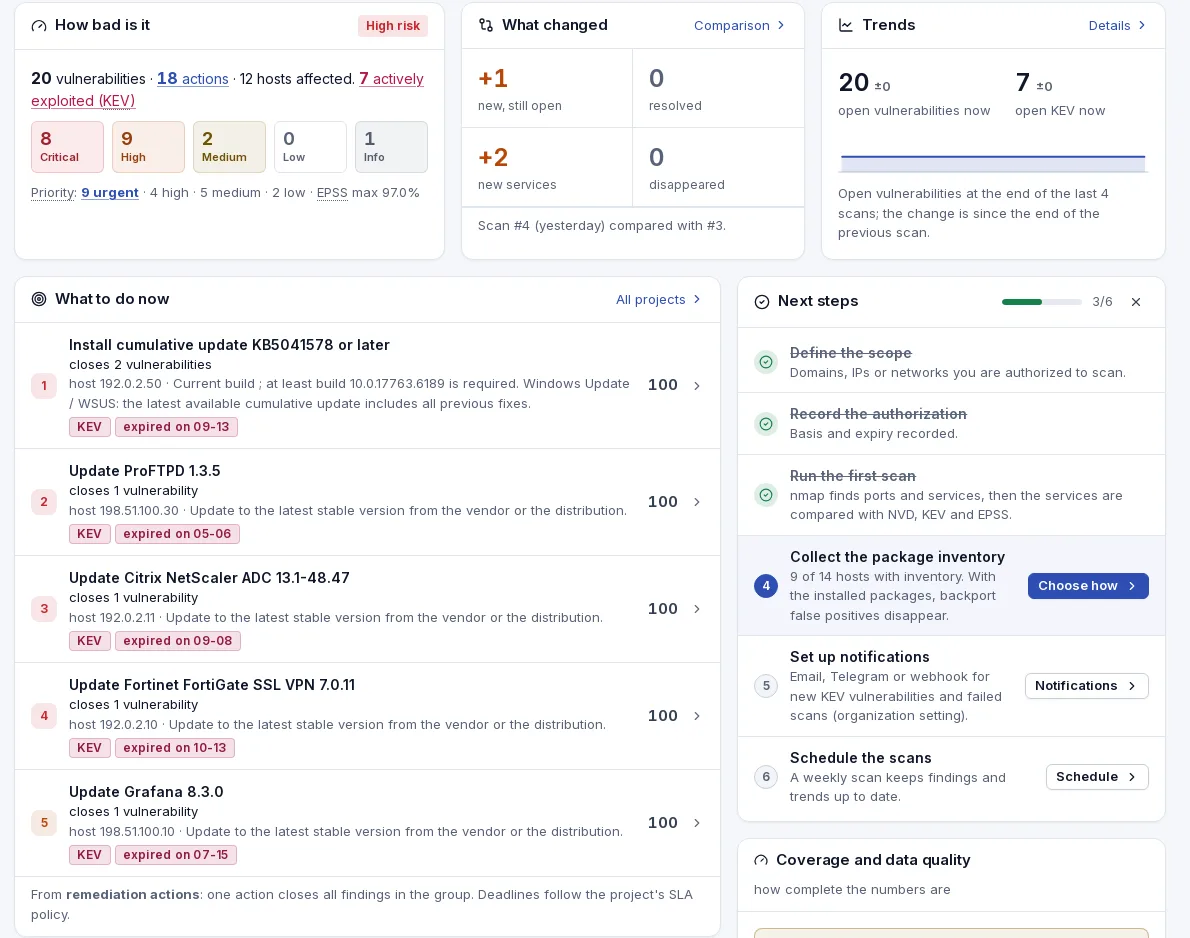
Valores del proyecto de demostración incluido en la plataforma.
Cada fase alimenta la siguiente: los datos nunca salen de tu perímetro y cada paso queda registrado.
Hosts, puertos y servicios de la red; paquetes y actualizaciones instalados en servidores y equipos.
Comparación con NVD y los avisos de las distribuciones, de Microsoft y de los fabricantes, con verificación de backports.
Un riesgo de 0 a 100 basado en la explotación conocida (KEV), la probabilidad (EPSS), la exposición y la gravedad.
Acciones agrupadas, asignadas y con plazos SLA, cerradas automáticamente cuando el escaneo lo confirma.
Informes ejecutivos y técnicos, evolución en el tiempo, registro de actividad verificable.
Inteligencia actualizada automáticamente desde
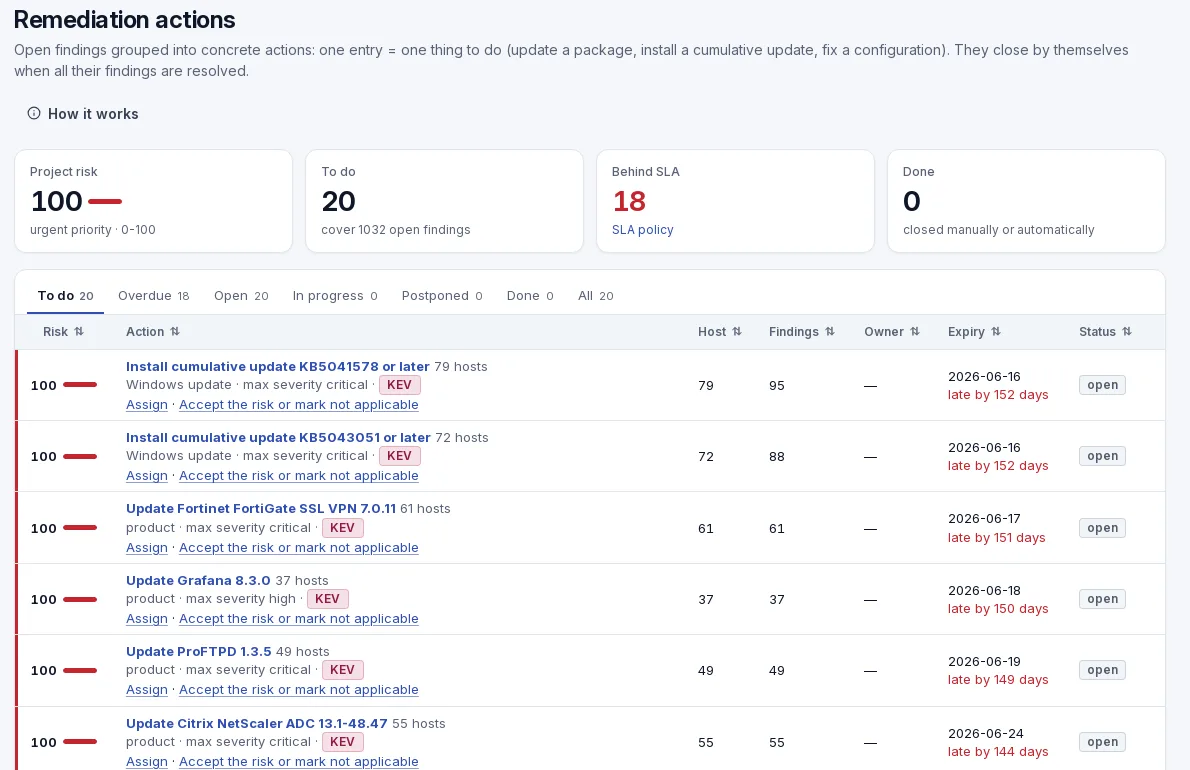
Mil CVE no son un plan de trabajo. Lanbrogio las agrupa en acciones concretas, como una actualización acumulativa o una versión de producto, ordenadas por riesgo y con el número de hosts afectados. Cada acción cierra todas las vulnerabilidades que corrige.
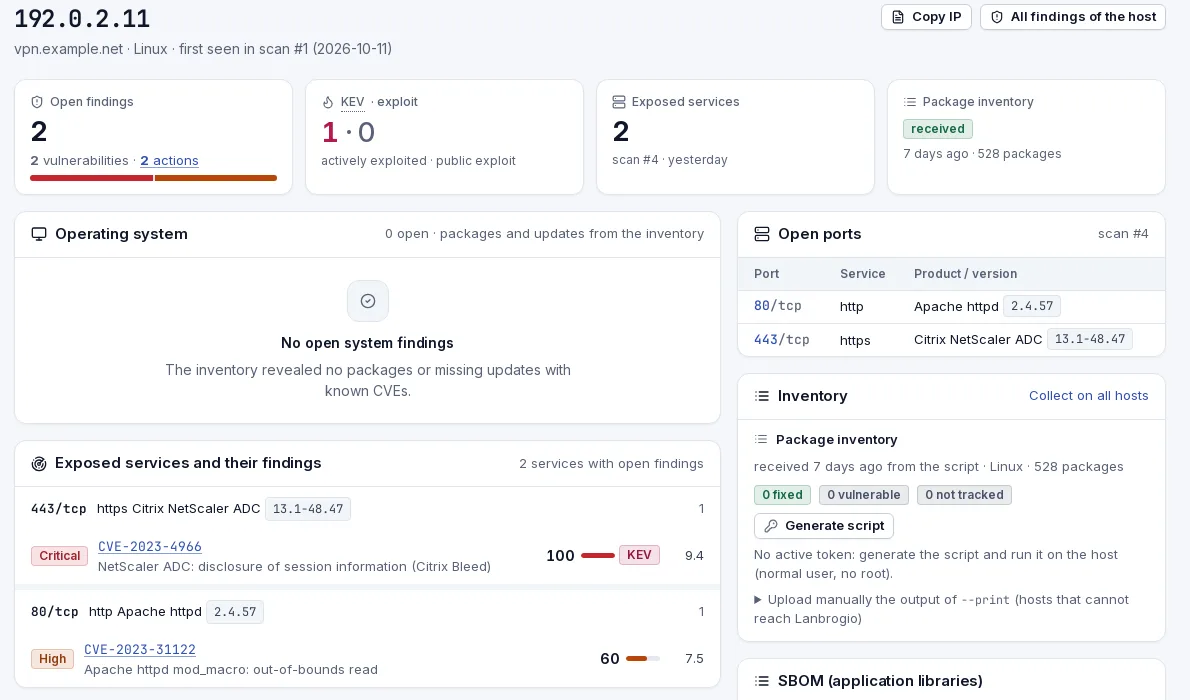
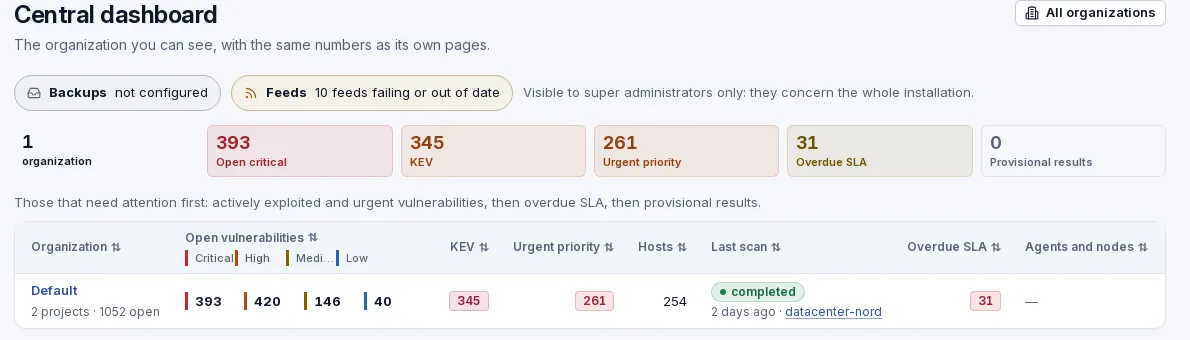
Una interfaz pensada para decidir rápido: cada página responde a una pregunta.
Impresoras, cámaras y equipos industriales reaccionan mal al tráfico excesivo. Lanbrogio limita la carga sobre cada dispositivo, no solo el total: la protección es la misma aunque haya pocos hosts.
Para redes con equipos delicados: un dispositivo cada vez.
El nivel predeterminado: equilibrio entre velocidad y prudencia.
Para redes de servidores y equipos modernos.
Para redes grandes y robustas y ventanas de mantenimiento cortas.
El perfil Personalizado mantiene valores fijados a mano para casos especiales.
Un servidor central, nodos de escaneo en las sedes remotas y agentes en los sistemas. Nodos y agentes solo abren conexiones HTTPS salientes: ningún puerto de entrada que abrir en las sedes.
Puertos y servicios, comprobaciones no intrusivas dirigidas al servicio correcto, controles TLS y SSH, cuatro niveles de velocidad con límites por dispositivo, escaneos programados.
Paquetes del sistema, kernel en ejecución, actualizaciones de Windows y aplicaciones instaladas, comparados con los avisos del fabricante.
NVD, CISA KEV, EPSS, CVE List, OSV, MSRC, CSAF y fin de vida, con puntuación CVSS incluso antes de que NVD la publique.
Un indicador único que combina explotación conocida, probabilidad, exposición y criticidad de los activos.
Asignación, plazos SLA, excepciones justificadas con fecha de fin, enlace a los tickets.
Panel central, roles por organización y proyecto, acceso con LDAP u OIDC, autenticación de dos factores y llaves de acceso.
Notificaciones por correo, Telegram y webhook, API REST con tokens, importación de resultados de otros escáneres.
Evaluación por host, colas de trabajo separadas y actualizaciones de la flota solo cuando algo cambia de verdad.
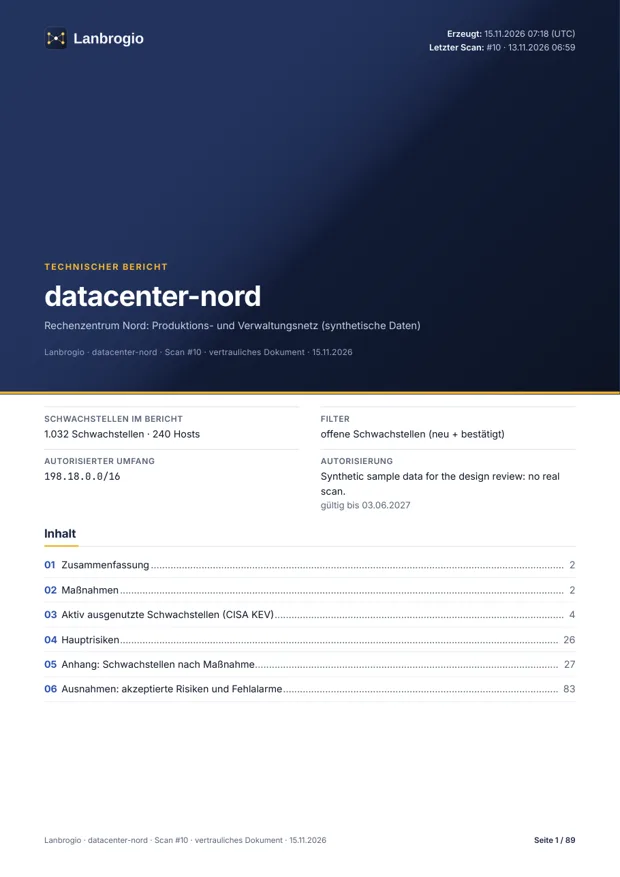
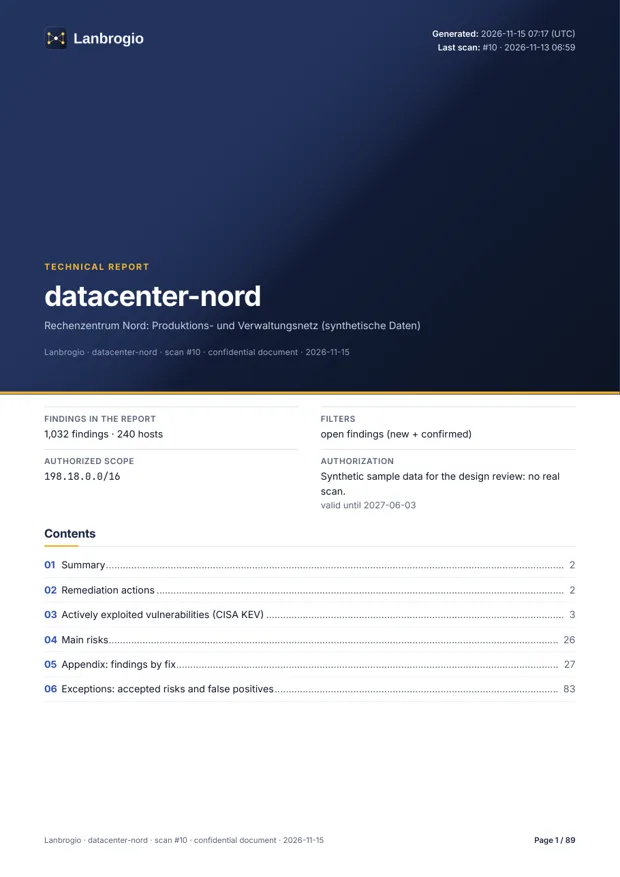
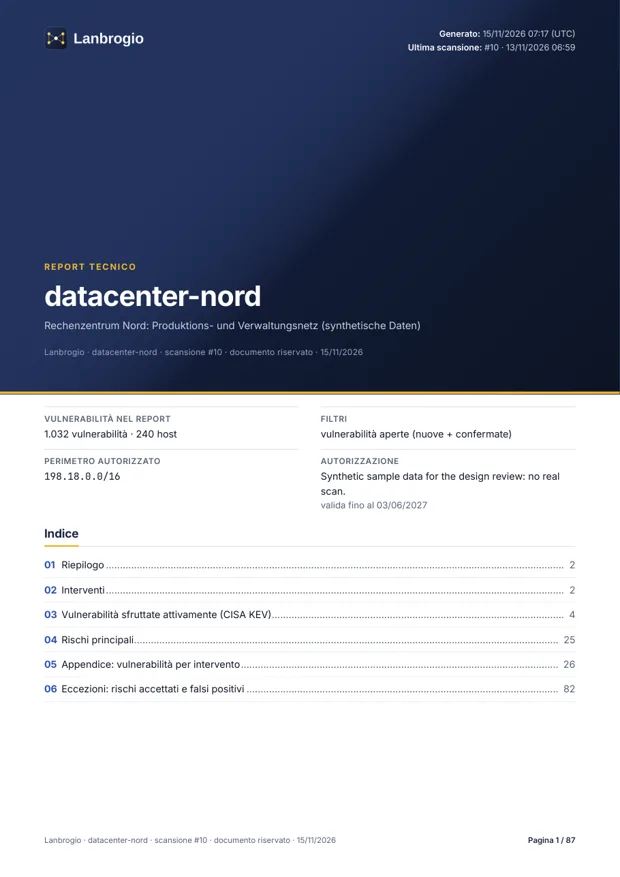
Informes ejecutivos y técnicos en PDF y HTML, accesibles e imprimibles, en los cinco idiomas de la interfaz.
Una herramienta que conoce todas las debilidades de la red debe ser el sistema mejor protegido de la infraestructura.
Instalación en tu servidor con Docker. Las únicas conexiones salientes descargan los feeds públicos.
Cada operación queda registrada en una cadena de hash; la aplicación no puede modificarla ni borrarla.
Roles de base de datos separados para la aplicación, los escaneos y las copias; el proceso que trata las respuestas de red no tiene claves.
Copias nocturnas cifradas con restauración verificada; agentes y nodos solo aceptan paquetes firmados.
En tu servidor. Lanbrogio se instala en tu infraestructura con Docker; las conexiones salientes descargan los feeds públicos de vulnerabilidades.
Un servidor Linux (amd64 o arm64) con Docker. Aproximadamente 2 vCPU, 4 GB de RAM y 20 GB de disco hasta unos 250 hosts; 4 vCPU, 8 GB y 50 GB para unos 2.000 hosts.
Los niveles de velocidad limitan el tráfico hacia cada dispositivo y el nivel Seguro analiza un dispositivo cada vez. Los puertos de impresión nunca reciben datos.
No. El escaneo de red funciona sin agentes. Para el inventario de software puedes usar el agente para Linux y Windows, un script sin instalación o una conexión SSH.
Con nodos de escaneo: contenedores instalados en la sede que se conectan al servidor solo por HTTPS saliente. Ningún puerto que abrir hacia la sede.
Interfaz e informes en italiano, inglés, francés, español y alemán.
Una presentación con datos de demostración y apoyo para una prueba en tu entorno.