
Schonend
Für Netzwerke mit empfindlichen Geräten: ein Gerät nach dem anderen.
- 20Pakete/s pro Gerät
- 2Web-Anfragen/s pro Gerät
- 1gleichzeitige Verbindungen pro Gerät
Plattform für Schwachstellenmanagement
Vollständige Transparenz über Netzwerke, Server und Endgeräte. Prioritäten auf Basis realer Ausnutzung. Konkrete, messbare und dokumentierte Behebung. Vollständig in Ihrer Infrastruktur betrieben.
Demo anfragenPlattform entdecken
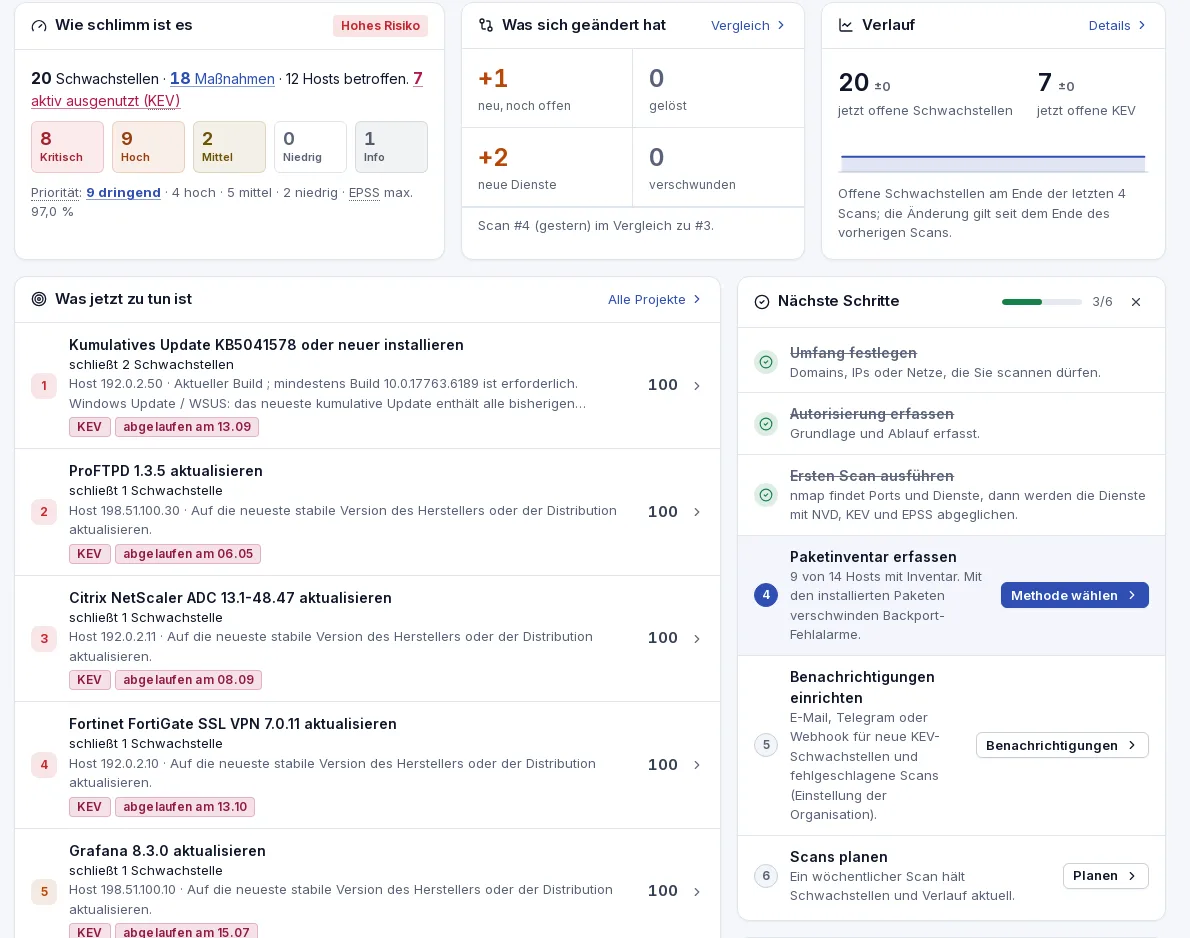
Werte aus dem in der Plattform enthaltenen Demoprojekt.
Jede Phase speist die nächste: Die Daten verlassen nie Ihren Perimeter, und jeder Schritt bleibt nachvollziehbar.
Hosts, Ports und Dienste im Netzwerk; installierte Pakete und Updates auf Servern und Endgeräten.
Abgleich mit NVD sowie Hinweisen der Distributionen, von Microsoft und Herstellern, mit Backport-Prüfung.
Ein Risiko von 0 bis 100 auf Basis bekannter Ausnutzung (KEV), Wahrscheinlichkeit (EPSS), Exposition und Schweregrad.
Gruppierte, zugewiesene Maßnahmen mit SLA-Fristen, automatisch geschlossen, sobald der Scan die Behebung bestätigt.
Management- und technische Berichte, Verläufe über die Zeit, ein überprüfbares Aktivitätsprotokoll.
Automatisch aktualisierte Intelligence aus
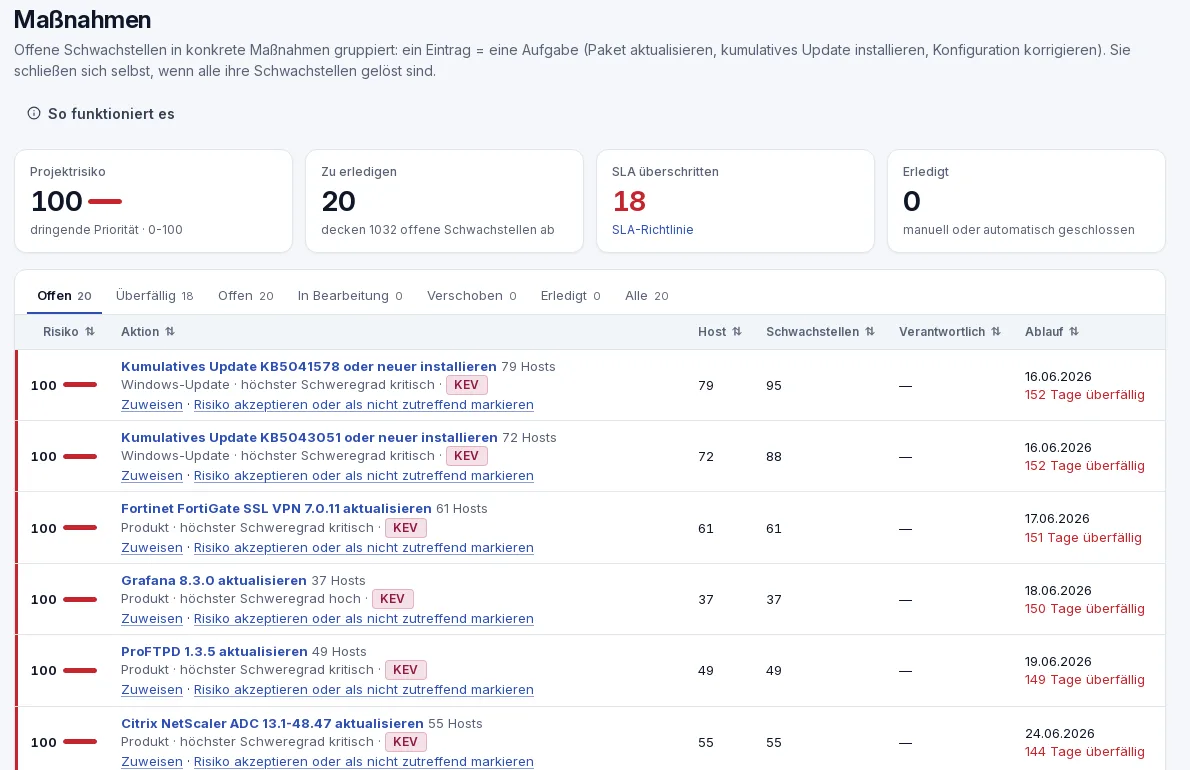
Tausend CVEs sind kein Arbeitsplan. Lanbrogio fasst sie zu konkreten Maßnahmen zusammen, etwa einem kumulativen Update oder einer Produktversion, geordnet nach Risiko und mit der Zahl betroffener Hosts. Jede Maßnahme schließt alle Schwachstellen, die sie behebt.
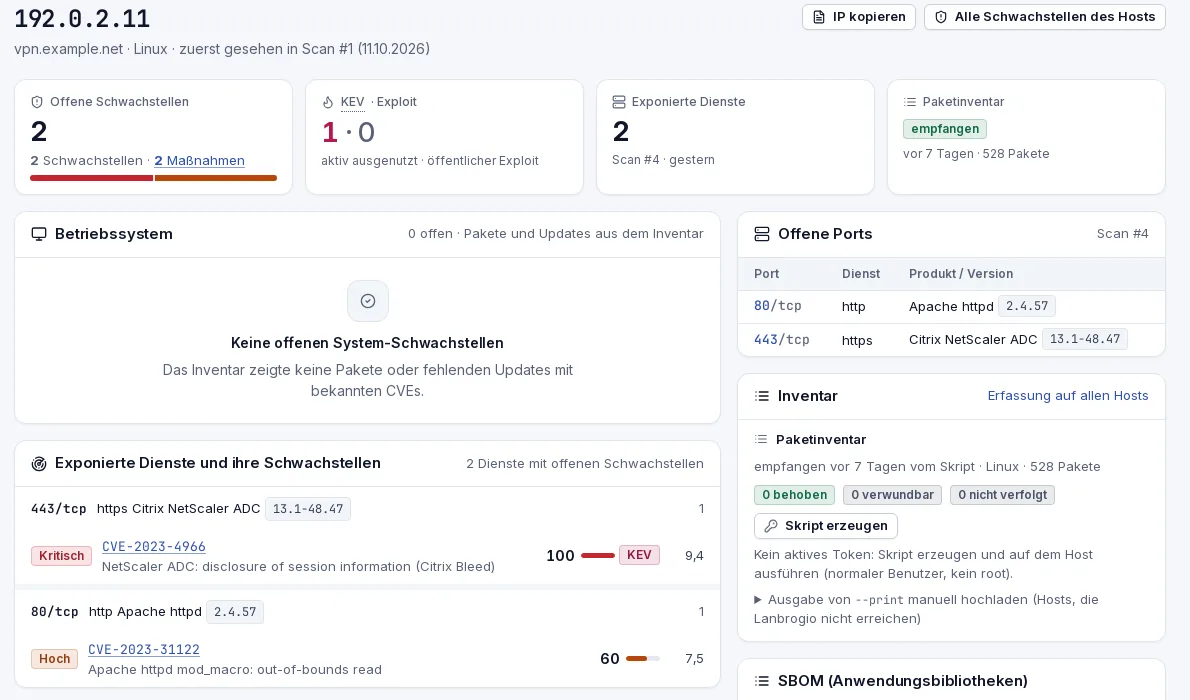
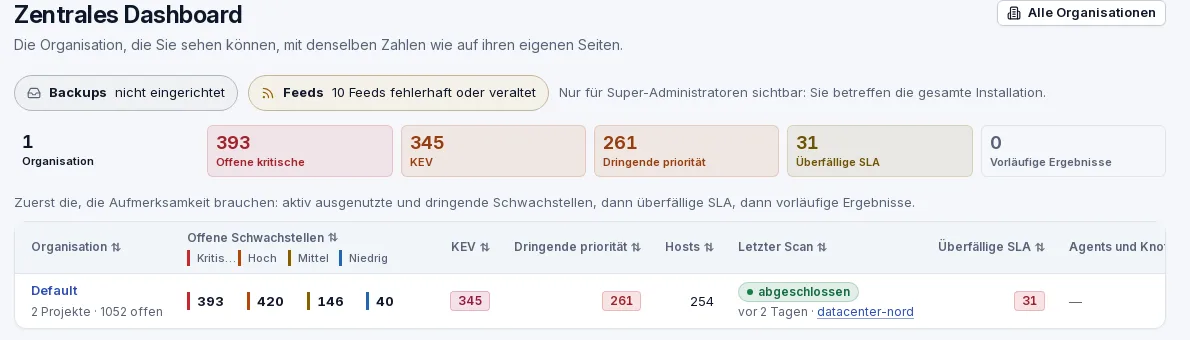
Eine Oberfläche für schnelle Entscheidungen: Jede Seite beantwortet eine Frage.
Drucker, Kameras und Industriegeräte reagieren empfindlich auf zu viel Verkehr. Lanbrogio begrenzt die Last auf jedem einzelnen Gerät, nicht nur insgesamt: Der Schutz bleibt gleich, auch wenn nur wenige Hosts gescannt werden.
Für Netzwerke mit empfindlichen Geräten: ein Gerät nach dem anderen.
Die Standardstufe: Balance zwischen Tempo und Vorsicht.
Für Netzwerke mit modernen Servern und Arbeitsplätzen.
Für große, robuste Netzwerke und kurze Wartungsfenster.
Das Profil Benutzerdefiniert behält manuell gesetzte Werte für Sonderfälle bei.
Ein zentraler Server, Scan-Knoten an entfernten Standorten und Agenten auf den Systemen. Knoten und Agenten bauen nur ausgehende HTTPS-Verbindungen auf: An den Standorten müssen keine eingehenden Ports geöffnet werden.
Ports und Dienste, nicht-invasive Prüfungen gezielt für den richtigen Dienst, TLS- und SSH-Prüfungen, vier Geschwindigkeitsstufen mit Grenzen pro Gerät, geplante Scans.
Systempakete, laufender Kernel, Windows-Updates und installierte Anwendungen, abgeglichen mit Herstellerhinweisen.
NVD, CISA KEV, EPSS, CVE List, OSV, MSRC, CSAF und End-of-Life-Daten, mit CVSS-Werten auch vor der Veröffentlichung durch NVD.
Ein einziger Indikator aus bekannter Ausnutzung, Wahrscheinlichkeit, Exposition und Kritikalität der Assets.
Zuweisung, SLA-Fristen, begründete Ausnahmen mit Enddatum, Verknüpfung mit Tickets.
Zentrales Dashboard, Rollen pro Organisation und Projekt, Anmeldung über LDAP oder OIDC, Zwei-Faktor-Authentifizierung und Passkeys.
Benachrichtigungen per E-Mail, Telegram und Webhook, REST-API mit Tokens, Import von Ergebnissen anderer Scanner.
Bewertung pro Host, getrennte Warteschlangen und Flotten-Updates nur bei tatsächlichen Änderungen.
Management- und technische Berichte als PDF und HTML, barrierefrei und druckbar, in allen fünf Sprachen der Oberfläche.
Ein Werkzeug, das jede Schwäche des Netzwerks kennt, muss das am besten geschützte System der Infrastruktur sein.
Installation auf Ihrem Server mit Docker. Die einzigen ausgehenden Verbindungen laden die öffentlichen Feeds.
Jeder Vorgang wird in einer Hash-Kette erfasst; die Anwendung kann sie weder ändern noch löschen.
Getrennte Datenbankrollen für Anwendung, Scans und Backups; der Prozess, der Netzwerkantworten verarbeitet, besitzt keine Schlüssel.
Verschlüsselte nächtliche Backups mit geprüfter Wiederherstellung; Agenten und Knoten akzeptieren nur signierte Pakete.
Auf Ihrem Server. Lanbrogio wird mit Docker in Ihrer Infrastruktur installiert; ausgehende Verbindungen laden die öffentlichen Schwachstellen-Feeds.
Einen Linux-Server (amd64 oder arm64) mit Docker. Etwa 2 vCPU, 4 GB RAM und 20 GB Speicher für bis zu rund 250 Hosts; 4 vCPU, 8 GB und 50 GB für rund 2.000 Hosts.
Die Geschwindigkeitsstufen begrenzen den Verkehr zu jedem einzelnen Gerät, und die Stufe Schonend scannt ein Gerät nach dem anderen. Druckerports erhalten nie Daten.
Nein. Der Netzwerkscan funktioniert ohne Agenten. Für das Software-Inventar können Sie den Agenten für Linux und Windows, ein Skript ohne Installation oder eine SSH-Verbindung verwenden.
Mit Scan-Knoten: Container am Standort, die sich nur über ausgehendes HTTPS mit dem Server verbinden. Keine Ports zum Standort zu öffnen.
Oberfläche und Berichte auf Italienisch, Englisch, Französisch, Spanisch und Deutsch.
Eine Präsentation mit Demodaten und Unterstützung für einen Test in Ihrer Umgebung.