
Sicuro
Per reti con apparati delicati: un dispositivo alla volta.
- 20pacchetti/s per dispositivo
- 2richieste web/s per dispositivo
- 1connessioni contemporanee per dispositivo
Piattaforma di vulnerability management
Visibilità completa su reti, server e postazioni. Priorità basate sullo sfruttamento reale. Interventi concreti, misurabili e documentati. Tutto installato nella tua infrastruttura.
Richiedi una demoScopri la piattaforma
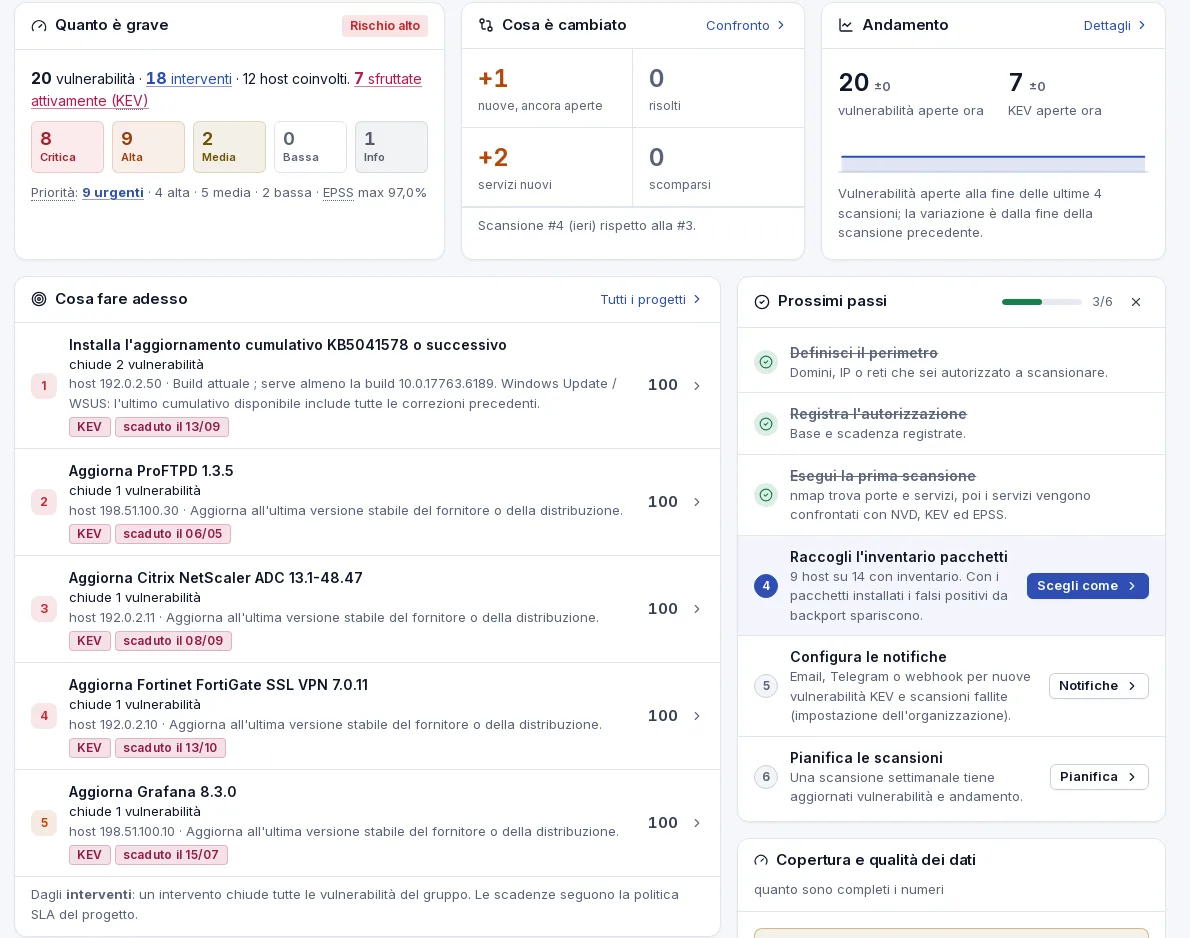
Valori del progetto dimostrativo incluso nella piattaforma.
Ogni fase alimenta la successiva: i dati non escono mai dal perimetro e ogni passaggio resta tracciato.
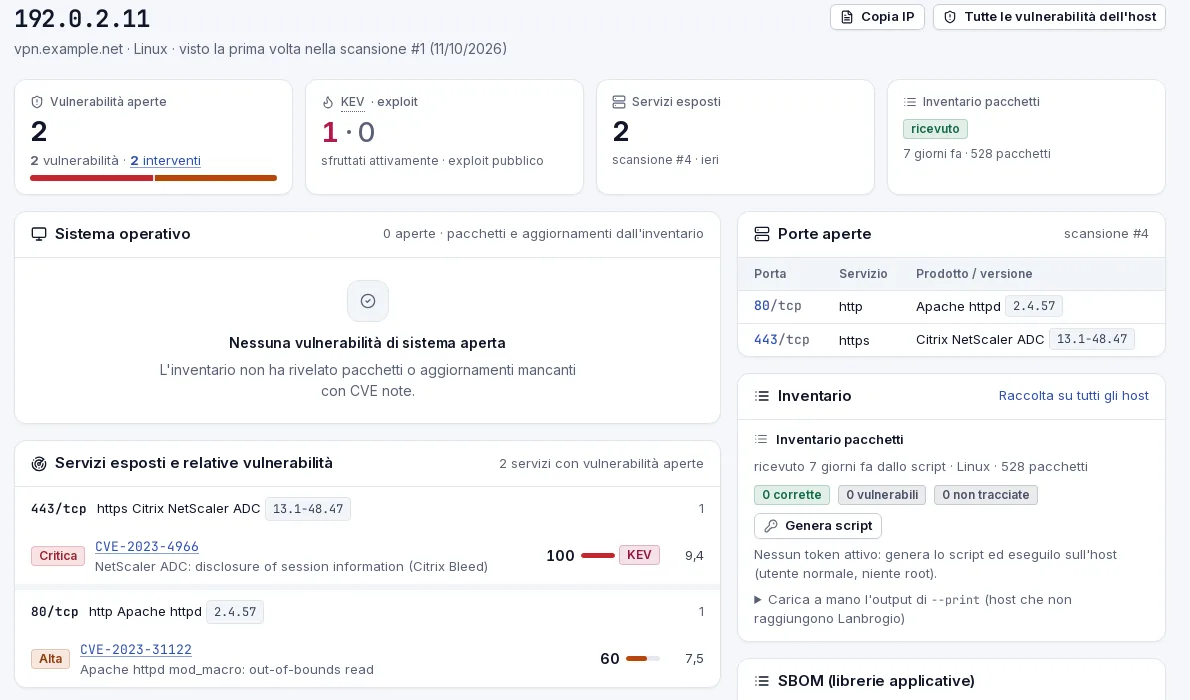
Host, porte e servizi in rete; pacchetti e aggiornamenti installati su server e postazioni.
Confronto con NVD, avvisi delle distribuzioni, Microsoft e produttori, con verifica dei backport.
Rischio da 0 a 100 basato su sfruttamento noto (KEV), probabilità (EPSS), esposizione e gravità.
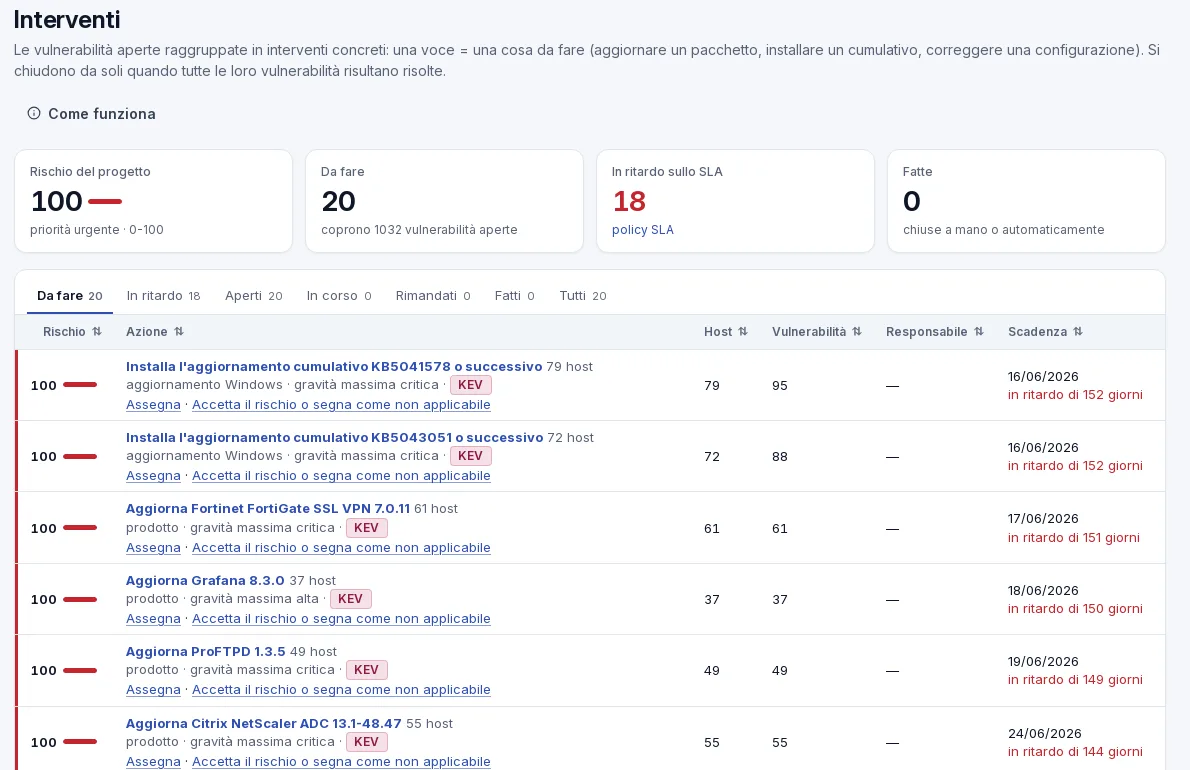
Interventi raggruppati, assegnati e con scadenza SLA, chiusi automaticamente quando la scansione lo conferma.
Report executive e tecnici, andamento nel tempo, registro attività verificabile.
Intelligence aggiornata automaticamente da
Mille CVE non sono un piano di lavoro. Lanbrogio le raggruppa in interventi concreti, ad esempio un aggiornamento cumulativo o una versione di prodotto, ordinati per rischio e con il numero di host coinvolti. Ogni intervento chiude tutte le vulnerabilità che risolve.
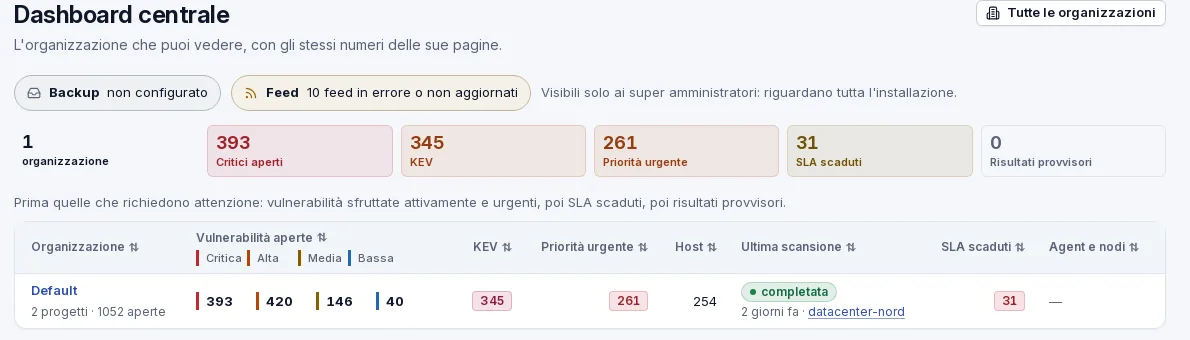
Un'interfaccia progettata per chi deve decidere in fretta: ogni pagina risponde a una domanda.
Stampanti, telecamere e apparati industriali reagiscono male al traffico eccessivo. Lanbrogio limita il carico su ogni singolo dispositivo, non solo sul totale: la protezione resta la stessa anche quando gli host sono pochi.
Per reti con apparati delicati: un dispositivo alla volta.
Il livello predefinito: equilibrio tra velocità e cautela.
Per reti di server e postazioni moderne.
Per grandi reti robuste e finestre di manutenzione brevi.
Il profilo Personalizzato mantiene i valori impostati a mano per i casi particolari.
Un server centrale, nodi di scansione nelle sedi remote e agent sui sistemi. I nodi e gli agent avviano solo connessioni HTTPS in uscita: nessuna porta da aprire verso le sedi.
Porte e servizi, controlli non intrusivi mirati al servizio, verifiche TLS e SSH, quattro livelli di velocità con limiti per singolo dispositivo, scansioni pianificate.
Pacchetti di sistema, kernel in esecuzione, aggiornamenti Windows e applicazioni installate, confrontati con gli avvisi del produttore.
NVD, CISA KEV, EPSS, CVE List, OSV, MSRC, CSAF ed end-of-life, con punteggio CVSS anche quando NVD non l'ha ancora pubblicato.
Un indicatore unico che combina sfruttamento noto, probabilità, esposizione e criticità degli asset.
Assegnazione, scadenze SLA, eccezioni motivate con data di fine, collegamento ai ticket.
Dashboard centrale, ruoli per organizzazione e progetto, accesso con LDAP o OIDC, autenticazione a due fattori e passkey.
Notifiche via email, Telegram e webhook, API REST con token, importazione dei risultati di altri scanner.
Valutazione per singolo host, code di lavoro separate e aggiornamenti della flotta solo quando cambiano davvero.
Report executive e tecnici in PDF e HTML, accessibili e stampabili, nelle cinque lingue dell'interfaccia.
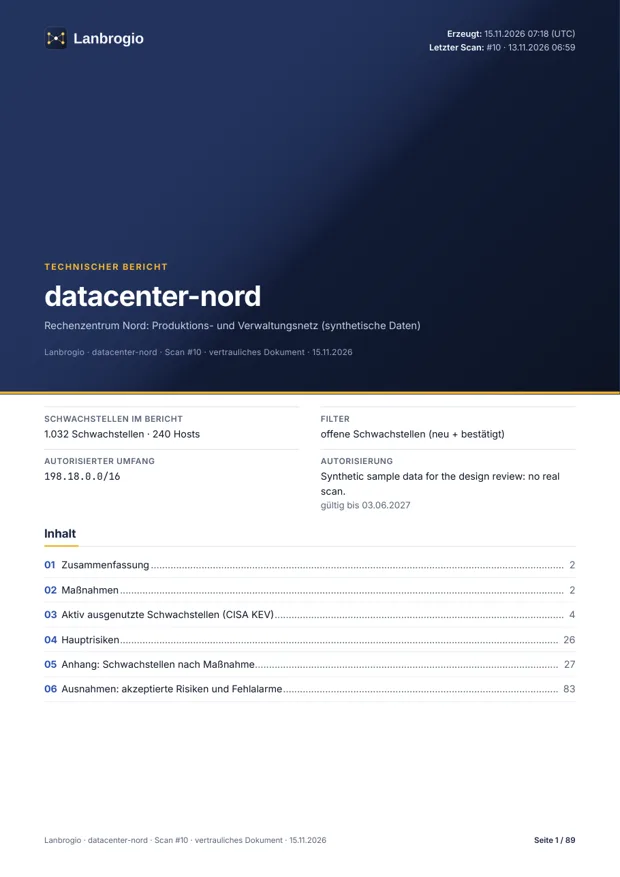
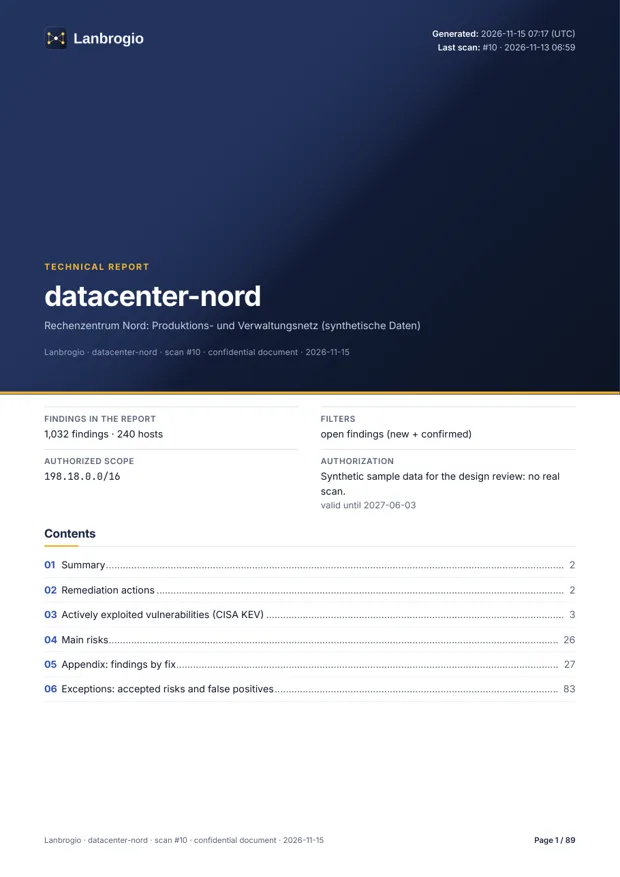
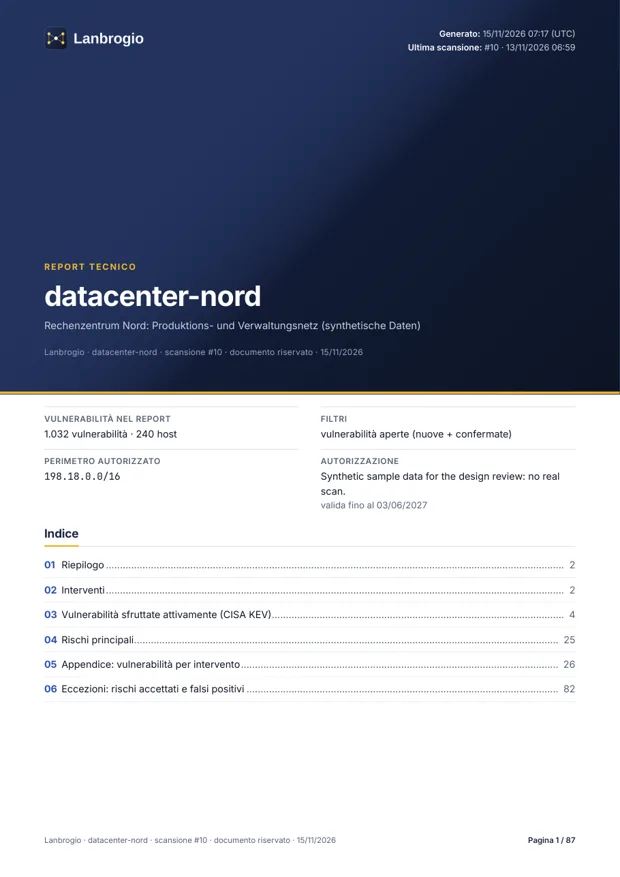
Uno strumento che conosce tutte le debolezze della rete deve essere il sistema più protetto dell'infrastruttura.
Installazione sul tuo server con Docker. Le uniche connessioni in uscita scaricano i feed pubblici.
Ogni operazione è registrata in una catena di hash; l'applicazione non può modificarla né cancellarla.
Ruoli di database separati per applicazione, scansioni e backup; il processo che elabora le risposte di rete non possiede chiavi.
Backup notturni cifrati con ripristino verificato; agent e nodi accettano solo pacchetti firmati.
Sul tuo server. Lanbrogio si installa nella tua infrastruttura con Docker; le connessioni in uscita servono a scaricare i feed pubblici di vulnerabilità.
Un server Linux (amd64 o arm64) con Docker. Indicativamente 2 vCPU, 4 GB di RAM e 20 GB di disco fino a circa 250 host; 4 vCPU, 8 GB e 50 GB fino a circa 2.000 host.
I livelli di velocità limitano il traffico verso ogni singolo dispositivo e il livello Sicuro analizza un dispositivo alla volta. Le porte delle stampanti non ricevono mai dati.
No. La scansione di rete funziona senza agent. Per l'inventario del software puoi usare l'agent per Linux e Windows, uno script senza installazione oppure una connessione SSH.
Con i nodi di scansione: container installati nella sede che si collegano al server solo in HTTPS in uscita. Nessuna porta da aprire verso la sede.
Interfaccia e report in italiano, inglese, francese, spagnolo e tedesco.
Una presentazione su dati dimostrativi e il supporto per una prova nel tuo ambiente.